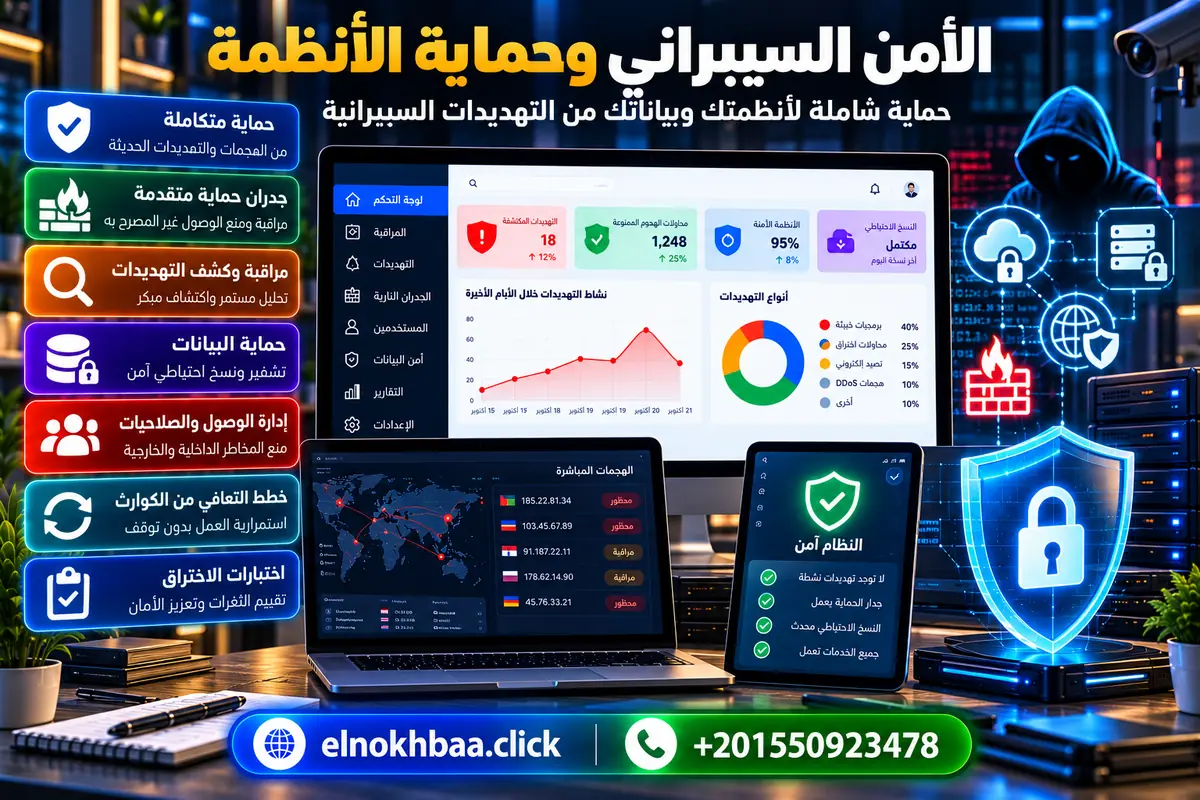
الاختراق لا يضر بالبيانات وحدها؛ يضر بسمعة شركتك وثقة عملائك وقد يوقف نشاطك أياماً. ومع ذلك يتأخر كثير من الشركات في الاهتمام بالأمن حتى تقع المشكلة. الأمن السيبراني وحماية المواقع والأنظمة إجراءات استباقية تقلل احتمال الاختراق وتقلل أثره إن حدث.
ما التهديدات الأكثر شيوعاً على المواقع؟
- حقن SQL (SQL Injection): إدخال أوامر خبيثة عبر النماذج للوصول إلى قاعدة البيانات.
- XSS: حقن سكربتات في صفحات الموقع لتنفَّذ في متصفح الزائر.
- CSRF: خداع المستخدم المسجّل لتنفيذ إجراء دون علمه.
- كلمات المرور الضعيفة: وهجمات التخمين المتكرر على صفحات الدخول.
- البرمجيات القديمة: ثغرات معروفة في إضافات أو مكتبات لم تُحدَّث.
- رفع الملفات الخبيثة: نماذج رفع غير محمية تسمح بزرع ملفات ضارة.
- الاستضافة غير المؤمّنة: إعدادات خاطئة للسيرفر والصلاحيات.
ما الذي نقدمه في خدمة الحماية؟
فحص الثغرات والمراجعة الأمنية
نراجع الكود والإعدادات وقاعدة البيانات وصلاحيات الملفات بحثاً عن نقاط الضعف الشائعة، ثم نسلّمك تقريراً مرتباً بحسب الخطورة وتوصيات واضحة للإصلاح.
تأمين تسجيل الدخول والصلاحيات
سياسات كلمات مرور سليمة، وتحديد محاولات الدخول، والتحقق بخطوتين عند الحاجة، وصلاحيات دقيقة تمنح كل مستخدم ما يحتاجه فقط، وهو ضروري في لوحات التحكم الإدارية.
تشفير البيانات الحساسة
تشفير الاتصال عبر HTTPS، وحماية البيانات الحساسة المخزنة كأرقام الهواتف والعناوين ومفاتيح الخدمات، وعدم تخزين ما لا حاجة له.
حماية النماذج والملفات
تنقية المدخلات، وحماية من CSRF وXSS، وتقييد أنواع الملفات المرفوعة وفحصها.
إعدادات الخادم وجدار الحماية
تقوية السيرفر وإغلاق المنافذ غير اللازمة وضبط الرؤوس الأمنية وجدار حماية للتطبيقات WAF عند الحاجة، بالتنسيق مع الاستضافة والدومين وSSL.
النسخ الاحتياطي والاسترجاع
خطة استرجاع مجرَّبة تعيد موقعك سريعاً عند الطوارئ.
تنظيف المواقع المصابة
عند وجود اختراق نحدد مدخله، ونزيل الملفات الضارة، ونسد الثغرة، ونراقب الموقع بعد التنظيف لمنع عودة الإصابة.
الأمن في مشاريع محددة
- المتاجر الإلكترونية: حماية بيانات العملاء وعمليات الدفع، وهي جزء من تطوير المتاجر.
- تطبيقات الجوال: تأمين الـ API وتخزين الرموز والاتصال، ضمن تطبيقات الجوال.
- الأنظمة الداخلية: صلاحيات وسجل نشاط في أنظمة CRM وERP.
- التكاملات: حماية مفاتيح الـ API في ربط الأنظمة.
خطوات يمكنك تطبيقها الآن
- فعّل HTTPS على كامل الموقع.
- استخدم كلمات مرور قوية وفريدة وفعّل التحقق بخطوتين.
- حدّث النظام والإضافات والمكتبات باستمرار.
- احذف الإضافات والحسابات غير المستخدمة.
- خذ نسخاً احتياطية دورية خارج الخادم.
- قيّد صلاحيات الموظفين بحسب الحاجة.
والصيانة المستمرة تحافظ على هذه الإجراءات، وتوفرها خدمة الدعم الفني والصيانة.
الأمن عملية مستمرة
لا يوجد نظام آمن بنسبة مطلقة، لكن الفارق كبير بين نظام مُحصّن ونظام مكشوف. الهدف رفع تكلفة الهجوم على المخترق وتقليل الأثر وتسريع الاستجابة.
ماذا تفعل إن اشتبهت باختراق؟
- غيّر كلمات المرور فوراً من جهاز نظيف.
- لا تحذف السجلات قبل تحليلها.
- استعن بمتخصص لتحديد المدخل قبل الاسترجاع.
- استرجع من نسخة سليمة وسدّ الثغرة.
- أبلغ العملاء إن تأثرت بياناتهم بحسب الأنظمة المعمول بها.
خطة حماية عملية على مراحل
لا تحتاج أن تبدأ بكل شيء دفعة واحدة. ابدأ بالأساسيات التي تمنع أغلب الهجمات: تحديثات منتظمة، وكلمات مرور قوية مع التحقق بخطوتين، وصلاحيات محدودة، ونسخ احتياطية خارجية. ثم انتقل لمرحلة الفحص الأمني للثغرات وإعدادات الخادم، وبعدها المراقبة المستمرة وخطة الاستجابة للحوادث.
سياسة كلمات مرور بسيطة وفعالة
- كلمة مرور طويلة وفريدة لكل نظام بدل الكلمات المتكررة.
- استخدام مدير كلمات مرور موثوق.
- تفعيل التحقق بخطوتين لكل حسابات الإدارة والاستضافة والبريد.
- إلغاء حسابات الموظفين المغادرين فوراً.
تدريب الفريق: خط الدفاع الأول
كثير من الاختراقات تبدأ برسالة احتيال تقنع موظفاً بالضغط على رابط أو تسليم كلمة مرور. لذلك ننصح بتوعية الفريق بأساليب التصيّد، وبعدم مشاركة بيانات الدخول، وبالإبلاغ عن أي نشاط غريب فوراً. الوعي يكمل الحماية التقنية التي نبنيها في الاستضافة وSSL والدعم والصيانة.
نصيحة أخيرة
دوّن رقم من تتصل به وما تفعله في أول ساعة بعد اكتشاف اختراق. وجود خطوات مكتوبة مسبقاً يقلل الارتباك ويسرّع الاستجابة.
مصطلحات مبسطة عن الأمن السيبراني
- الثغرة (Vulnerability): نقطة ضعف يمكن استغلالها لاختراق النظام.
- التصيّد (Phishing): رسالة مزيفة تخدع المستخدم ليكشف بياناته.
- WAF: جدار حماية يفحص طلبات الويب ويمنع الخبيث منها.
- التحقق بخطوتين (2FA): طبقة حماية إضافية عند تسجيل الدخول.
- التشفير: تحويل البيانات إلى شكل لا يُقرأ إلا بمفتاح.
- اختبار الاختراق: محاكاة هجوم مسموح لاكتشاف الثغرات قبل المخترقين.
الأمن السيبراني وحماية المواقع والأنظمة من النخبة: كيف تبدأ؟
تواصل مع النخبة لإجراء فحص أمني أولي لموقعك أو تطبيقك ووضع خطة حماية مناسبة لحجم عملك.